تنظیمات امنیتی: احراز هویت دو مرحلهای (2FA)
جهت ارتقای امنیت ورود به سامانه، «سانا سافت» قابلیت احراز هویت دو مرحلهای را ارائه میدهد. با فعالسازی این قابلیت، کاربر علاوه بر رمز عبور، برای ورود به سامانه ملزم به تایید هویت از طریق کد پیامکی یا اپلیکیشنهای احراز هویت (TOTP) خواهد بود.
پیکربندی سیاستهای سازمانی
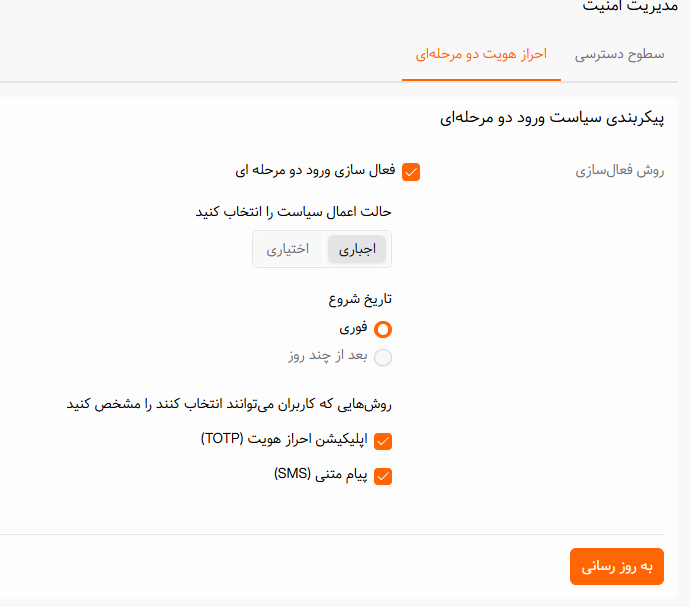
مدیر سیستم ابتدا باید سیاستهای کلی سازمان را در بخش تنظیمات امنیتی تعیین کند:
- تعیین وضعیت: انتخاب اینکه احراز هویت دو مرحلهای «اجباری» باشد یا «اختیاری».
- تنظیم تاریخ شروع (مخصوص حالت اجباری):
- فوری: بلافاصله پس از اولین ورود، کاربر ملزم به پیکربندی روش احراز هویت خود میشود.
- پس از چند روز: کاربر پس از اولین ورود، مهلت مشخصی دارد تا روش مورد نظر خود را فعال کند. پس از اتمام این مهلت، دسترسی به سامانه بدون فعالسازی 2FA مسدود خواهد بود.
- تعیین روشهای مجاز: مدیر سیستم مشخص میکند کاربران مجاز به استفاده از کدام روشها (پیامک SMS یا اپلیکیشن TOTP) باشند. کاربر میتواند یک یا هر دو روش را فعال کرده و هنگام ورود بر اساس دسترسی خود یکی را انتخاب کند.
- در نهایت جهت اعمال تنظیمات، بر روی «بهروزرسانی» کلیک کنید.
فعالسازی توسط کاربر (در پروفایل)
هنگامی که سازمان سیاست احراز هویت دو مرحلهای را فعال میکند، تغییرات زیر در حساب کاربری افراد اعمال میشود:
ظهور قابلیت جدید: در بخش تنظیمات پروفایل هر کاربر، گزینهای با عنوان «ورود دو مرحلهای» اضافه میشود.
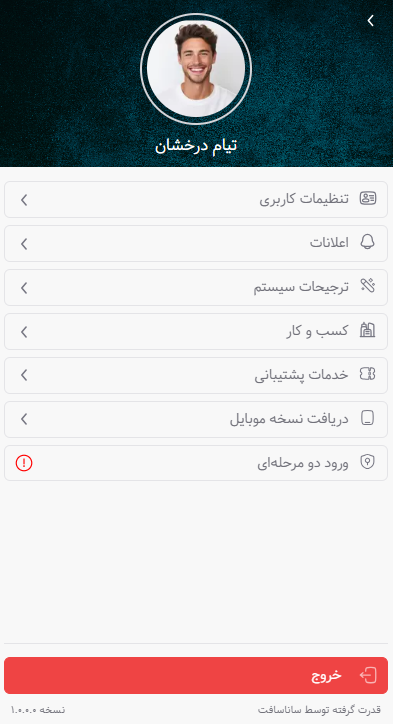
با کلیک بر روی ورود دو مرحله ای ، صفحه پیکربندی احراز هویت باز شده و کاربر میتواند روش مورد نظر خود را فعال کند.
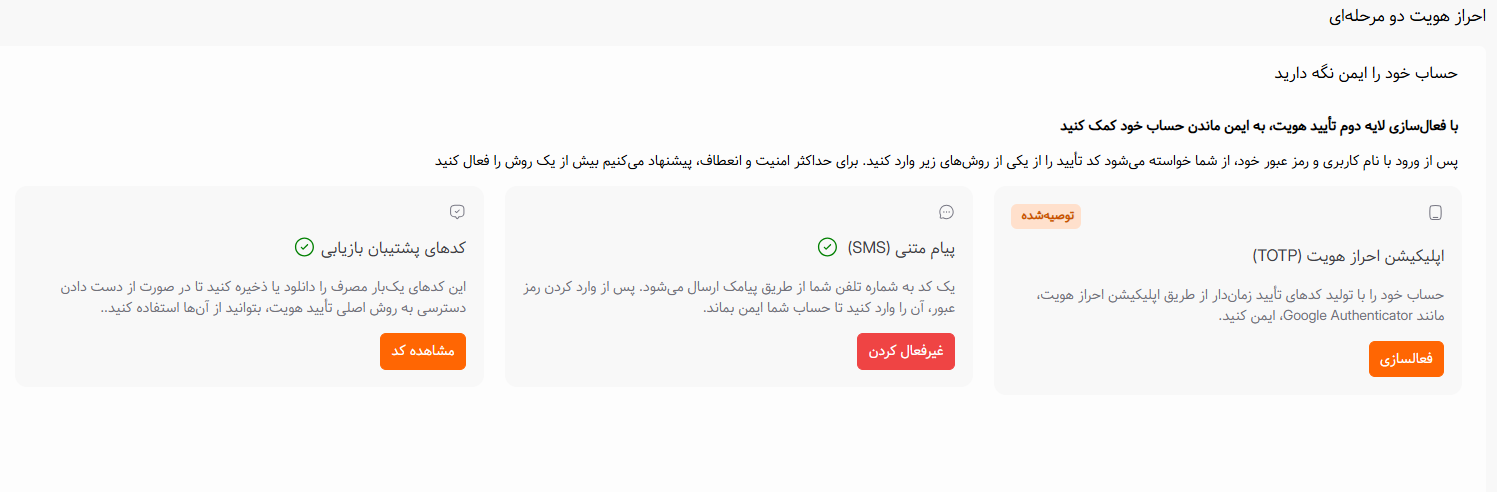
- روش پیامکی (SMS):
- با انتخاب این گزینه، شماره تلفن ثبت شده نمایش داده میشود (به همراه پیام تضمین حریم خصوصی مبنی بر عدم استفاده تبلیغاتی).
- پس از تایید شماره، یک کد تایید برای کاربر ارسال میشود تا مالکیت شماره احراز گردد.
- روش اپلیکیشن احراز هویت (TOTP):
- کاربر ابتدا باید یکی از برنامههای استاندارد (مانند Google Authenticator) را بر روی موبایل خود نصب کند.
- کد QR نمایش داده شده در سامانه را با برنامه اسکن کرده یا کد دستی را وارد نماید.
- پس از اسکن، کد تولید شده در برنامه را در سامانه وارد کنید تا اتصال نهایی و فعال گردد.
کدهای پشتیبان بازیابی (Recovery Codes)
پس از فعالسازی هر یک از روشهای فوق، سامانه «کدهای پشتیبان» را ارائه میدهد.
- ماهیت: مجموعهای از ۱۰ کد یکبار مصرف که برای مواقع اضطراری (مانند گم شدن تلفن یا عدم دریافت پیامک) استفاده میشوند.
- نکته امنیتی: هر کد فقط یکبار قابل استفاده است. کاربر میتواند هر زمان که نیاز باشد، مجموعهی جدیدی از کدها را ایجاد کند که باعث ابطال خودکار کدهای قبلی میشود.
- توصیه: به کاربران اکیداً توصیه شود کدهای پشتیبان را در محلی امن و خارج از دسترس غیرمجاز نگهداری کنند.